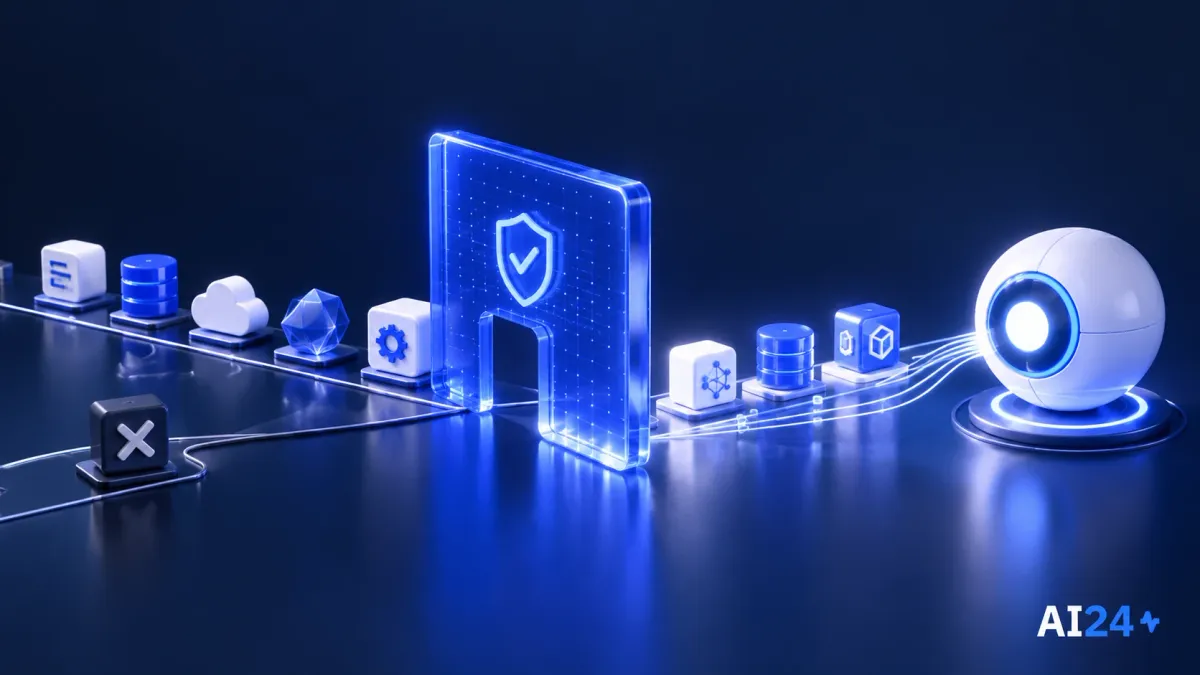
AIR, חברת אבטחת סוכני AI ישראלית, נחשפה עם מימון כולל של 50 מיליון דולר בשני סבבי סיד שנחתמו בתוך שבועות זה מזה. לפי דיווח TechCrunch שפורסם ב-1 בספטמבר 2026, Sequoia הובילה את הסבב הראשון, בהיקף 10 מיליון דולר, ו-Greenoaks הובילה את השני, בהיקף 40 מיליון דולר. החברה עוסקת בשאלה מעשית: אילו כלים ורכיבים סוכנים ארגוניים משתמשים בהם, ומי בודק אותם לאורך הדרך.
המייסדים הם יאיר סבן, המנכ"ל, וניב הופמן, סמנכ"ל הטכנולוגיות. שניהם יוצאי יחידה 8200, שבה עסקו בסייבר התקפי. המוצר נועד לאתר סוכני AI שפועלים בתוך חברה, לבדוק באופן רציף את ה-Skills, הכלים ורכיבי הצד השלישי שלהם, ולמנוע אינטראקציה עם רכיבים שאינם עומדים בקריטריוני האבטחה. זהו תיאור של מה שהחברה מציעה, ולא הבטחה שסוכן מוגן מפני כל טעות אפשרית.
שני סבבים, שתי קרנות מובילות
סכום הגיוס מורכב משתי עסקאות: 10 מיליון דולר בהובלת Sequoia ולאחר מכן 40 מיליון דולר בהובלת Greenoaks. לפי TechCrunch, הסבבים נסגרו בתוך שבועות אחדים. חשוב לשמור על המבנה הזה ולא להציג את הסכום כאילו הושקע כולו בעסקה יחידה. גם אין להסיק מהסכום את שווי החברה או את התנאים שקיבלה כל אחת מהקרנות, משום שהפרטים האלה אינם נכללים בנתונים שנמסרו.
בין המשקיעים הנוספים שנמנו בדיווחים נמצאים Swish ו-Netz, וכן משקיעים פרטיים: זאק פרנקל, נשיא Cognition; ינון קוסטיקה, ממייסדי Wiz; אופיר ארליך, ממייסדי Eon; אן נויברגר; עומר אדם; ו-Varun Anand, ממייסדי Clay. הרשימה מתארת את המשתתפים במימון. היא אינה תחליף להוכחת ביצועים של המערכת, ואינה אומרת שהחברות שבהן הם פועלים הן לקוחות של AIR.
הסיפור הישראלי ברור מהזהות של המייסדים ומהרקע המקצועי שלהם. עם זאת, כדי להבין את המוצר צריך לעבור מהגיוס אל נקודת הבקרה שהוא מנסה ליצור. השאלה אינה רק מי בנה את הסוכן או איזה מודל מפעיל אותו. היא נוגעת גם לרכיבים שהסוכן טוען, למקורות שבהם הוא משתמש ולדרך שבה הארגון מחליט מה מותר לו לפגוש במהלך העבודה.
קודם להבין אילו סוכנים פועלים
השלב הראשון בתיאור הפלטפורמה הוא גילוי: איתור סוכני AI שפועלים בתוך הארגון. זהו הבסיס למעקב אחר הכלים שהם מפעילים. אם ארגון רוצה להגדיר מדיניות לרכיב מסוים, הוא צריך להבין היכן הרכיב נמצא בשימוש ואילו סוכנים עשויים להסתמך עליו. לכן המיפוי והבדיקה אינם שתי משימות נפרדות לגמרי, אלא חלקים של אותה תמונת שימוש.
מעל המיפוי נמצאת בדיקה רציפה של Skills, כלים ורכיבי צד שלישי. במונחים מעשיים, Skill הוא רכיב שמוסיף הוראות או יכולת לתהליך העבודה של הסוכן. השם עצמו אינו אישור אבטחה. גם כאשר רכיב מתאים למשימה, נשארת השאלה האם הוא עומד במדיניות שהארגון מבקש להחיל. AIR מציגה את הבדיקה המתמשכת של המערכת הסובבת את הסוכן כחלק מרכזי מהמוצר שלה.
מכאן נובע גם ההבדל בין ידיעה שרכיב קיים לבין החלטה שאפשר להשתמש בו. רשימת סוכנים יכולה לספק נראות, אבל לבדה אינה קובעת אם פעולה מסוימת צריכה להתבצע. לפי תיאור AIR, הפלטפורמה מחברת את הנראות לשכבת אכיפה. כך הארגון יכול לא רק לזהות את התלות ברכיב, אלא גם להעמיד תנאי לפני שסוכן יתקשר איתו.
שכבת אכיפה בנקודה שבה הסוכן פועל
לפי TechCrunch, שכבת האכיפה של AIR יכולה ליירט פעולות כגון טעינת Skill או שליפת תוכן מהרשת. היא בודקת את הפעולה והרכיבים הרלוונטיים מול רשימת אישור שהחברה מתחזקת, ויכולה לחסום אינטראקציה שאינה עומדת בקריטריונים שלה. הדגש הוא על בדיקה בזמן העבודה, ולא רק על הצגת רשימה לאחר שסוכן כבר השלים משימה.
רשימת אישור היא דרך לנסח גבול: אילו רכיבים עומדים בתנאים שהוגדרו ואילו אינם מורשים. אבל עצם המילה "מאושר" אינה מסבירה מה נבדק. ארגון שבוחן מערכת כזו צריך לברר מה כוללים הקריטריונים, כיצד מתבצעת בדיקה חוזרת ומה קורה כאשר פעולה נחסמת. אלה שאלות הערכה של לקוח אפשרי; אין בהן טענה שכל תשובה מסוימת כבר קיימת במוצר.
גם היכולת לחסום אינה זהה להבטחה להצלחה מלאה של המשימה. סוכן עשוי לפעול רק עם רכיבים מאושרים ועדיין להפיק תשובה שדורשת בדיקה מקצועית. מנגד, חסימה יכולה לעצור תהליך שאדם צריך להחליט איך להמשיך אותו. לכן יש להבחין בין אבטחת הרכיבים והאינטראקציות לבין נכונות התוצאה העסקית. מדובר בשכבות שונות של אחריות ובקרה, שאחת אינה מבטלת את האחרת.
שוק תוספים שנבדקו, וגבולות האישור
AIR מפעילה גם שוק של תוספים שעברו בדיקה. הרעיון משלים את שכבת האכיפה: לצד עצירת רכיבים שאינם עומדים בתנאים, הארגון מקבל מקום לחפש רכיבים שנבדקו. עדיין צריך להבחין בין בדיקה של תוסף לבין התאמתו לצורך מסוים. תוסף שעבר בדיקה אינו בהכרח זקוק לכל הרשאה שהוא מבקש בכל שימוש אפשרי, והארגון צריך להגדיר את גבולות המשימה שלו.
למנהלים ולצוותי טכנולוגיה, הגיוס מצביע על קטגוריית מוצר ממוקדת: אבטחת הכלים והמקורות שסוכני AI פוגשים במהלך הפעולה. את התאמת המערכת כדאי להעריך דרך תרחיש מוגדר, כגון טעינת רכיב או גישה לתוכן, ולברר מה המערכת רואה, מה היא בודקת ואיך נראית החלטת חסימה. זהו בסיס מעשי יותר להערכה מאשר הסתמכות על סכום הגיוס לבדו.
שני הסבבים מעניקים ל-AIR מימון של 50 מיליון דולר, אבל השאלה שהמוצר מבקש לפתור קטנה ומוחשית יותר: לפני שסוכן משתמש בכלי נוסף, האם מישהו בדק אותו והאם הארגון יכול לעצור את השימוש. זו נקודת המפגש בין סוכנים שמרחיבים את יכולת הפעולה שלהם לבין עסק שצריך לשמור על שליטה. ההבטחה המוצרית נמצאת בבקרה הרציפה על המפגש הזה, ולא בעצם הוספת עוד רכיב AI למערכת. בהערכת ספק, כדאי לבקש להבחין בין מצב שבו רכיב כלל אינו מוכר למערכת לבין מצב שבו הוא נבדק ונחסם. אלה מצבים שונים מבחינת המידע העומד לרשות הארגון, וההסבר עליהם צריך לאפשר לאדם האחראי להבין מה עדיין דורש בירור לפני המשך העבודה.