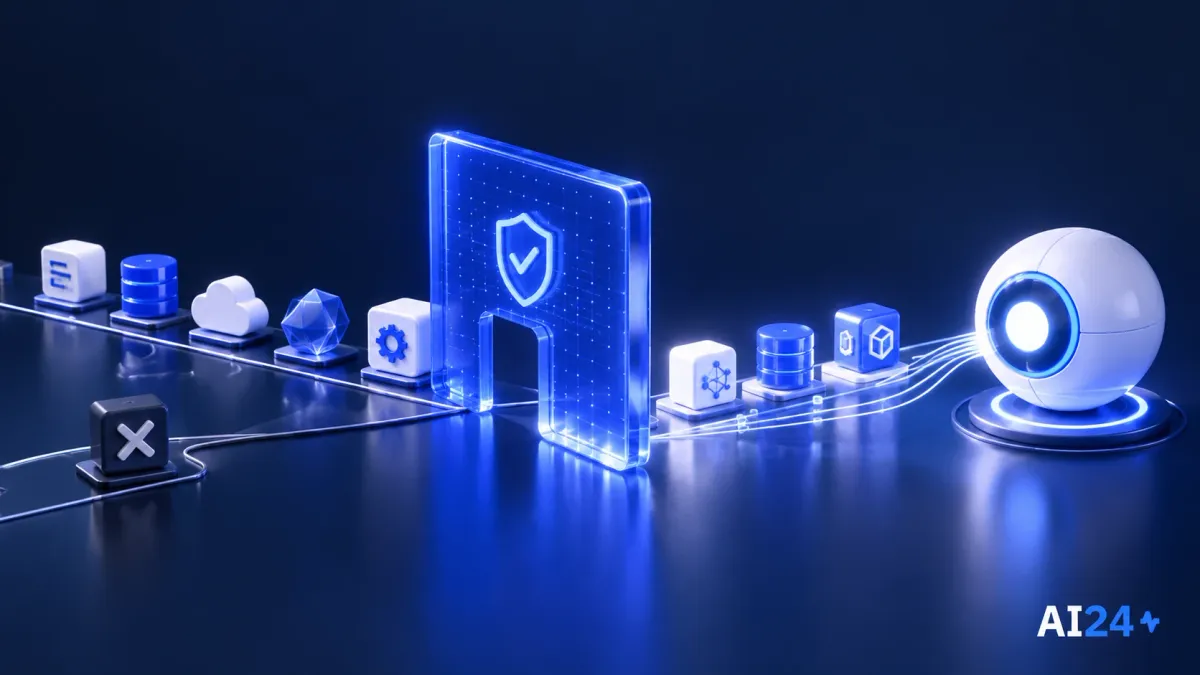
इजराइल की AI एजेंट सुरक्षा कंपनी AIR ने कुछ हफ्तों के अंतर पर बंद हुए दो सीड दौर में कुल 50 मिलियन डॉलर के साथ सार्वजनिक शुरुआत की। TechCrunch की 1 सितंबर 2026 की रिपोर्ट के अनुसार पहले 10 मिलियन डॉलर के दौर का नेतृत्व Sequoia ने और दूसरे 40 मिलियन डॉलर के दौर का Greenoaks ने किया। कंपनी का व्यावहारिक प्रश्न है: संगठन के एजेंट कौन से टूल इस्तेमाल करते हैं और रास्ते में उनकी जांच कौन करता है?
संस्थापक CEO याइर सबान और CTO निव हॉफमैन हैं। दोनों इजराइल की Unit 8200 से हैं, जहां उन्होंने आक्रामक साइबर सुरक्षा पर काम किया। उत्पाद कंपनी के भीतर AI एजेंट खोजता है, उनकी Skills, टूल और बाहरी घटकों की लगातार जांच करता है तथा सुरक्षा मानदंड पूरे न करने वालों से संपर्क रोक सकता है। यह कंपनी की पेशकश का विवरण है, हर संभावित गलती से सुरक्षा की गारंटी नहीं।
दो दौर और दो प्रमुख निवेशक
कुल रकम दो सौदों से बनी है: Sequoia के नेतृत्व में 10 मिलियन डॉलर, फिर Greenoaks के नेतृत्व में 40 मिलियन डॉलर। TechCrunch के अनुसार दोनों कुछ हफ्तों में बंद हुए। पूरी रकम को एक ही सौदा बताने के बजाय यह संरचना बनाए रखना जरूरी है। इससे कंपनी का मूल्यांकन या दोनों फंडों की शर्तें भी नहीं निकलतीं, क्योंकि वे जारी आंकड़ों में शामिल नहीं हैं।
अन्य निवेशकों में Swish और Netz तथा निजी निवेशक Zach Frankel, Cognition के अध्यक्ष; Yinon Costica, Wiz के सह-संस्थापक; Ofir Ehrlich, Eon के सह-संस्थापक; Anne Neuberger; Omer Adam; और Varun Anand, Clay के सह-संस्थापक हैं। यह सूची वित्तपोषण में भागीदारी बताती है। यह उत्पाद के प्रदर्शन का प्रमाण या संबंधित कंपनियों के AIR ग्राहक होने का संकेत नहीं है।
संस्थापकों और उनकी पृष्ठभूमि से इजराइली संबंध स्पष्ट है। लेकिन उत्पाद समझने के लिए फंडिंग से उस नियंत्रण बिंदु पर जाना होगा जिसे वह बनाना चाहता है। सवाल सिर्फ एजेंट किसने बनाया या कौन सा मॉडल चलाता है, यह नहीं। इसमें उसके लोड किए गए घटक, इस्तेमाल किए गए स्रोत और संगठन की अनुमति प्रक्रिया भी शामिल है।
पहले जानें कौन से एजेंट चल रहे हैं
प्लेटफॉर्म का पहला चरण संगठन में सक्रिय AI एजेंटों की खोज है। यही उनके टूल पर नजर रखने का आधार है। किसी घटक के लिए नीति बनाने से पहले जानना होगा कि वह कहां इस्तेमाल हो रहा है और कौन से एजेंट उस पर निर्भर हैं। इसलिए सूची बनाना और जांच करना उपयोग की एक ही तस्वीर के जुड़े हुए हिस्से हैं।
इसके ऊपर Skills, टूल और बाहरी घटकों की निरंतर जांच आती है। व्यावहारिक रूप से Skill एजेंट के कार्यप्रवाह में निर्देश या क्षमता जोड़ती है। नाम अपने आप में सुरक्षा अनुमोदन नहीं है। घटक काम के लिए सही हो, तब भी संगठन की नीति पूरी करने का प्रश्न रहता है। AIR एजेंट के आसपास की प्रणाली की लगातार जांच को अपने उत्पाद का मुख्य हिस्सा बताती है।
इससे किसी घटक के मौजूद होने और उसके उपयोग की अनुमति में अंतर स्पष्ट होता है। एजेंटों की सूची दृश्यता देती है, लेकिन अकेले यह तय नहीं करती कि कार्रवाई होनी चाहिए या नहीं। AIR का विवरण उस दृश्यता को नियंत्रण लागू करने वाली परत से जोड़ता है। संगठन निर्भरता पहचानने के साथ संपर्क से पहले शर्तें लगा सकता है।
कार्रवाई के समय नियंत्रण
TechCrunch के अनुसार AIR की परत Skill लोड करने या वेब से सामग्री लाने जैसी कार्रवाइयों को बीच में जांच सकती है। वह संबंधित घटकों और गतिविधियों का अपनी बनाए रखी अनुमत सूची से मिलान करती है और मानदंड न पूरे होने पर संपर्क रोक सकती है। जोर काम के दौरान जांच पर है, केवल काम समाप्त होने के बाद सूची दिखाने पर नहीं।
अनुमत सूची यह सीमा तय करती है कि कौन से घटक शर्तें पूरी करते हैं और कौन निषिद्ध हैं। लेकिन "अनुमोदित" शब्द नहीं बताता कि क्या परखा गया। व्यवसाय को मानदंड, दोबारा जांच और रोक लगने पर प्रक्रिया के बारे में पूछना चाहिए। ये संभावित ग्राहक के मूल्यांकन प्रश्न हैं, किसी खास उत्तर के उत्पाद में पहले से होने के दावे नहीं।
रोकने की क्षमता पूरी सफलता की गारंटी भी नहीं है। एजेंट केवल अनुमोदित घटक इस्तेमाल करके भी ऐसा उत्तर दे सकता है जिसे पेशेवर समीक्षा चाहिए। दूसरी ओर, रोक से रुकी प्रक्रिया को कैसे आगे बढ़ाना है, यह व्यक्ति को तय करना पड़ सकता है। घटकों और संपर्क की सुरक्षा को व्यावसायिक परिणाम की शुद्धता से अलग समझना चाहिए। एक नियंत्रण परत दूसरी जिम्मेदारी नहीं मिटाती।
जांचे गए ऐड-ऑन का बाजार और अनुमति की सीमा
AIR जांचे गए ऐड-ऑन का बाजार भी चलाती है। यह नियंत्रण परत की पूरक व्यवस्था है: गलत घटक रोकने के साथ परखे गए घटक खोजने की जगह मिलती है। फिर भी ऐड-ऑन की जांच और खास जरूरत के लिए उसकी उपयुक्तता अलग हैं। हर उपयोग में उसके मांगे गए सभी अधिकार जरूरी नहीं होते; संगठन को अपना काम और सीमाएं तय करनी होती हैं।
प्रबंधकों और तकनीकी टीमों के लिए फंडिंग एक केंद्रित श्रेणी दिखाती है: काम के दौरान एजेंट जिन टूल और स्रोतों से मिलता है, उनकी सुरक्षा। किसी तय उदाहरण, जैसे घटक लोड करने या सामग्री तक पहुंचने, से जांचें कि प्रणाली क्या देखती, परखती और रोकती है। केवल जुटाई गई रकम की तुलना में यह ज्यादा व्यावहारिक मूल्यांकन है।
दो दौर AIR को 50 मिलियन डॉलर देते हैं, लेकिन उत्पाद का प्रश्न अधिक ठोस है: एजेंट के नया टूल इस्तेमाल करने से पहले क्या किसी ने उसे जांचा, और क्या संगठन उसे रोक सकता है? यहीं बढ़ती एजेंट क्षमता और नियंत्रण बनाए रखने की कारोबारी जरूरत मिलती हैं। पेशकश इस मिलन की लगातार निगरानी है, सिर्फ एक और AI घटक जोड़ना नहीं। प्रदाता को परखते समय उससे ऐसे घटक में अंतर बताने को कहें जिसे सिस्टम पहचानता नहीं और जिसे जांचकर रोका गया है। दोनों में संगठन के पास अलग जानकारी होती है। विवरण से जिम्मेदार व्यक्ति समझ सके कि आगे बढ़ने से पहले क्या स्पष्ट करना बाकी है।