साइबर सुरक्षा और AI: जोखिम समझें, सुरक्षा चुनें

कृत्रिम बुद्धिमत्ता बदल रही है कि हमें किस चीज़ की सुरक्षा करनी है। कंप्यूटर और खातों के साथ यह समझना भी ज़रूरी है कि AI सहायक किन दस्तावेज़ों तक पहुँच सकता है, एजेंट क्या कर सकता है और परिचित आवाज़ में पैसे माँगने वाला वास्तव में कौन है। अच्छी सुरक्षा अनुमतियाँ और अनुरोध जाँचने से शुरू होती है, यह अनुमान लगाने से नहीं कि कोई पाठ इंसान ने लिखा है या नहीं।

AI24 का साइबर सुरक्षा खंड दुनिया और इज़राइल में कृत्रिम बुद्धिमत्ता और सूचना सुरक्षा के संबंध पर खबरें, स्पष्टीकरण और गाइड प्रस्तुत करता है। यह व्यक्तियों, परिवारों, कारोबारियों और तकनीकी पेशेवरों के लिए है जो समझना चाहते हैं कि क्या बदला, किस पर असर पड़ेगा और अभी क्या कर सकते हैं। उत्पाद की घोषणा बेहतर सुरक्षा का प्रमाण नहीं होती, और मॉडल की हर विफलता साइबर हमला नहीं है।

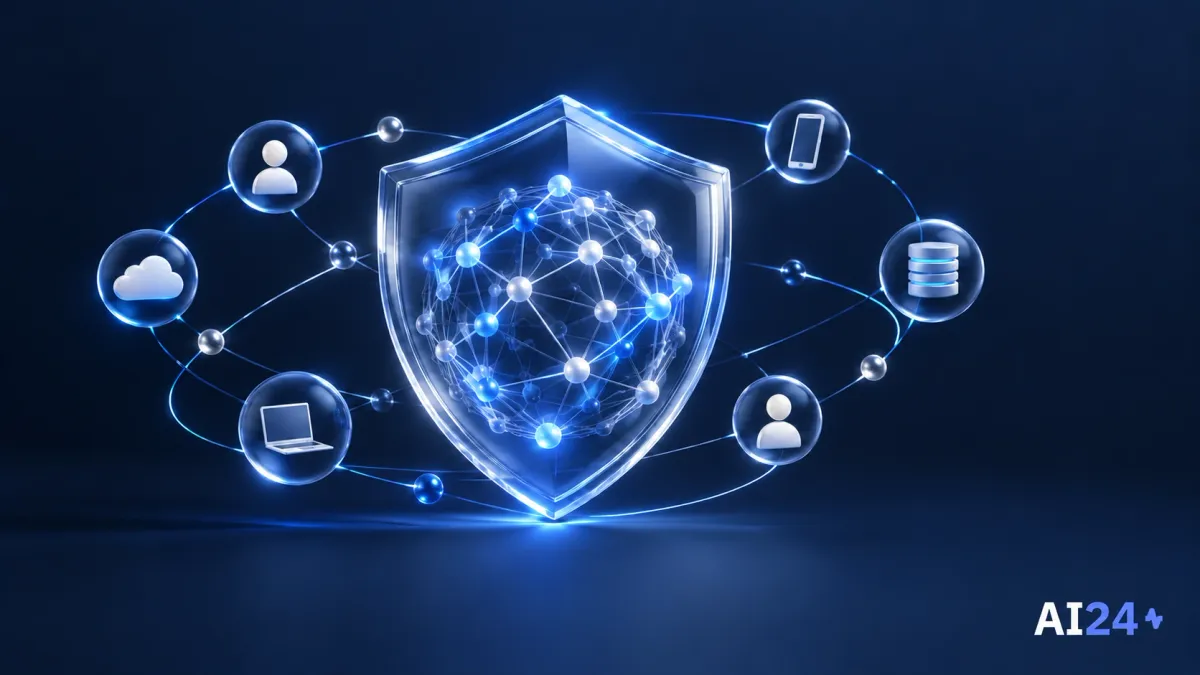
गहरे रंग की पृष्ठभूमि पर नीली ढाल और उसके आसपास जुड़े नेटवर्क घटक
चित्रण: डेटा और AI सिस्टम की सुरक्षा।

धोखाधड़ी का रूप बदलता है, जाँच का महत्व नहीं

साफ़-सुथरा संदेश, परिचित आवाज़ या विश्वसनीय वीडियो भेजने वाले की पहचान प्रमाणित नहीं करता। AI टूल पहचान की नकल करने वाली सामग्री बनाने में मदद कर सकते हैं, लेकिन निर्णायक सवाल है कि आपसे क्या करवाया जा रहा है: पैसे भेजना, कोड देना, फ़ाइल खोलना या भुगतान विवरण बदलना। तुरंत कार्रवाई का दबाव और बात गुप्त रखने की माँग रुककर जाँचने की वजह हैं, भले कहानी बहुत विश्वसनीय लगे।

व्यावहारिक सुरक्षा के लिए अलग सत्यापन माध्यम अपनाएँ। पहले से ज्ञात नंबर पर वापस कॉल करें, भुगतान का अनुरोध संबंधित व्यक्ति से जाँचें और परिवार में आपात स्थिति की पुष्टि का तरीका पहले तय करें। यहाँ फ़िशिंग, आवाज़ की क्लोनिंग, डीपफेक और नकली सहायता सेवाओं के बारे में समझाया गया है, साथ ही जानकारी दे चुके हों तो नुकसान घटाने के कदम भी हैं। लक्ष्य हर नकली चीज़ को देखकर पहचानना नहीं, बल्कि उसे अगला कदम तय करने से रोकना है।

जब AI सहायक को काम करने की अनुमति मिलती है

उत्तर लिखने वाला टूल उस एजेंट से अलग है जो फ़ाइलें पढ़ सकता है, संदेश भेज सकता है या सिस्टम बदल सकता है। पहुँच जितनी व्यापक हो, सीमाएँ उतनी अहम हैं: काम के लिए कौन सा डेटा चाहिए, संवेदनशील कार्रवाई को कौन मंज़ूरी देता है और लक्ष्य से भटकी प्रक्रिया को कैसे रोका जाए। दस्तावेज़ या वेबसाइट के निर्देश ज़रूरी नहीं कि सिस्टम के लिए अधिकृत निर्देश हों।

कवरेज में टूल और एजेंट की सुरक्षा, काम के परिवेश को अलग रखना और अनुमतियों का प्रबंधन शामिल है। छोटा कारोबार सक्रिय कनेक्शन की सूची बनाकर और अनावश्यक पहुँच हटाकर शुरू कर सकता है। संगठन के लिए गतिविधि रिकॉर्ड, ज़िम्मेदारियों का बँटवारा और उत्पादन परिवेश से जोड़ने से पहले जाँच भी अहम हैं। विक्रेता का वादा आपके काम के तरीके के अनुकूल होने की जाँच का विकल्प नहीं है।

बातचीत में भी संवेदनशील जानकारी संवेदनशील रहती है

AI टूल पर फ़ाइल अपलोड करना केवल मदद माँगना नहीं है। यह जानकारी भेजने और उसे कौन से लोग व सिस्टम देख सकेंगे, इसका फैसला भी है। ग्राहक दस्तावेज़, कर्मचारी विवरण और व्यापारिक रहस्य अपलोड करने से पहले साझाकरण सेटिंग, सेवा की शर्तें और संगठन के नियम जाँचें, जवाब बनने के बाद नहीं।

यहाँ डेटा लीक, निजता और पहुँच नियंत्रण को अलग-अलग अवधारणाओं की तरह समझा जाता है। प्रशिक्षण के लिए डेटा का इस्तेमाल, बातचीत सहेजना और पढ़ने की अनुमति देना अलग कार्रवाइयाँ हैं। उपयोगी शुरुआत है कम जानकारी साझा करना, स्वीकृत टूल चुनना और देखना कि मूल स्रोत कौन खोल सकता है। सही उत्तर भी किसी ऐसे व्यक्ति को जानकारी दे सकता है जिसे वह नहीं मिलनी चाहिए।

बचाव, नियम और इनके पीछे का उद्योग

AI बचाव में भी मदद करता है: चेतावनियों के विश्लेषण, घटनाओं की जाँच और पैटर्न पहचानने में। कंपनी नई क्षमता दिखाए तो समझें कि क्या जाँचा गया, किन परिस्थितियों में और प्रक्रिया के कौन से हिस्से में अभी भी इंसान चाहिए। सीमित परीक्षण के परिणाम हर संगठन में समान परिणाम की गारंटी नहीं देते, इसलिए नियंत्रित मूल्यांकन से शुरू करना उचित है।

यह खंड नीति, नियम, शोध और निवेश पर भी नज़र रखता है, जिसमें वैश्विक बाज़ार में काम करने वाली इज़राइली साइबर सुरक्षा कंपनियाँ शामिल हैं। वित्तपोषण की घोषणा सौदे के बारे में बताती है, ज़रूरी नहीं कि उत्पाद की प्रभावशीलता के बारे में भी; विधेयक लागू हो चुका दायित्व नहीं है। यहाँ दृष्टि व्यापक और अंतरराष्ट्रीय है। स्थानीय उद्योग में खास दिलचस्पी रखने वालों के लिए इज़राइल में AI खंड में सुरक्षा का अलग दृष्टिकोण भी है।

अपनी ज़रूरत के अनुसार अगला कदम चुनें

खबरों की सूची घटनाक्रम समझने में मदद करती है, जबकि गाइड जोखिम को व्यावहारिक निर्णय में बदलती हैं। संदिग्ध अनुरोध मिले तो सत्यापन और पहुँच सीमित करने से शुरू करें। काम में नया टूल जोड़ें तो पहले अनुमतियाँ और उसे मिलने वाली जानकारी देखें। सुरक्षा उत्पाद का मूल्यांकन करें तो स्पष्ट ज़रूरत और उसकी पूर्ति परखने का तरीका तय करें।

सब कुछ एक साथ बदलना ज़रूरी नहीं। अहम खाता चुनें, उसकी सुरक्षा जाँचें, पुनर्प्राप्ति जानकारी अपडेट करें और तय करें कि घटना होने पर कौन संभालेगा। फिर जाँच दूसरे टूल और खातों तक बढ़ाएँ। इस तरह नई तकनीक की खबरें उपयोगी आदतों में बदलती हैं, AI के लाभ छोड़े बिना और यह माने बिना कि हर सिस्टम सिर्फ़ नया होने के कारण सुरक्षित है।
साइबर सुरक्षा की खबरें

  1. इज़राइल में AI

    Bay ने AI एजेंट की कार्रवाई पहले जांचने के लिए 50 मिलियन डॉलर की फंडिंग घोषित की

    कुल रकम में 13 मिलियन डॉलर का सीड और 37 मिलियन डॉलर का सीरीज़ A दौर है। सिस्टम कार्रवाई को काम के संदर्भ में जांचकर अनुमति देता है, रोकता है या मानवीय मंजूरी मांगता है।

    पढ़ने में 6 मिनट Bay की घोषणा: फंडिंग और कंपनी

  2. इज़राइल में AI

    Vanta ने इज़राइली Pillar Security को खरीदने का समझौता किया, 2027 में AI एजेंट नियंत्रण की योजना

    Calcalist ने सौदा करीब 150 मिलियन डॉलर का बताया है। Vanta जनवरी 2027 में निगरानी और गर्मियों में कार्रवाई रोकने की सुविधाएं लाना चाहती है।

    पढ़ने में 6 मिनट Vanta: अधिग्रहण समझौता और योजना

  3. खबरें

    Claude Fable 5.2 और Mythos 5.2 लॉन्च: कीमत, पहुंच और उपयोगकर्ताओं के लिए बदलाव

    Anthropic के दोनों संस्करणों का मूल मॉडल समान है, सुरक्षा अलग है। मानक API दर 1 मिलियन इनपुट टोकन पर 8 और आउटपुट पर 40 डॉलर है।

    पढ़ने में 6 मिनट Anthropic: Fable 5.2 और Mythos 5.2 लॉन्च

  4. इज़राइल में AI

    Sentra ने AI एजेंटों की डेटा पहुंच सुरक्षित करने के लिए 150 मिलियन डॉलर जुटाए

    इज़राइल में स्थापित कंपनी Capital One Ventures की अगुवाई वाले निवेश से डेटा और अनुमतियों की सुरक्षा बढ़ाएगी, एजेंट के काम शुरू करने से पहले।

    पढ़ने में 6 मिनट Sentra

  5. खबरें

    CrowdStrike की Fiddler और Dreadnode खरीदने की योजना, रिपोर्ट में लगभग 500 मिलियन डॉलर की कीमत

    TechCrunch ने Wall Street Journal के हवाले से Fiddler की कीमत करीब 400 मिलियन और Dreadnode की 95 मिलियन डॉलर बताई। प्रस्तावित सौदे एजेंट सुरक्षा के अलग चरणों को संबोधित करते हैं।

    पढ़ने में 5 मिनट TechCrunch

  6. खबरें

    Mintive ने कंपनियों में AI एजेंट की पहचान संभालने के लिए 7 मिलियन डॉलर जुटाए

    Cowboy Ventures की अगुवाई वाले दौर से कुल फंडिंग 11 मिलियन डॉलर हुई। प्लेटफॉर्म अनुमतियां, गेटवे और निगरानी जोड़ता है।

    पढ़ने में 6 मिनट TechCrunch: Mintive की सीड फंडिंग

  7. इज़राइल में AI

    इजराइली AIR ने AI एजेंट सुरक्षा के लिए 50 मिलियन डॉलर जुटाए

    कुछ हफ्तों के अंतर पर हुए दो सीड दौर ऐसी प्रणाली को वित्त देते हैं जो संगठन के एजेंट खोजती है, उनके टूल जांचती है और सुरक्षा मानदंड पूरे न करने वाले घटकों का उपयोग रोक सकती है।

    पढ़ने में 5 मिनट TechCrunch

  8. खबरें

    Google ने Gemini 4 Carbon पेश किया, पहले साइबर रक्षकों को पहुंच

    नया मॉडल लंबे इंजीनियरिंग कार्यों और साइबर रक्षा पर केंद्रित है। शुरुआती पहुंच सीमित है; डेवलपर और आम उपयोगकर्ताओं के लिए पक्की तारीख नहीं है।

    पढ़ने में 5 मिनट Google का ब्लॉग

  9. इज़राइल में AI

    Mave ने सुरक्षा AI एजेंटों के लिए 28 मिलियन डॉलर जुटाए

    Mave ने 28 मिलियन डॉलर की Series A जुटाई, जिससे कुल फंडिंग 34 मिलियन हुई। AI एजेंट पुराने सुरक्षा टूल जोड़ते हैं, कार्रवाई के नियम टीम तय करती है।

    पढ़ने में 5 मिनट Mave (कंपनी की घोषणा)

  10. खबरें

    Anthropic अपने मॉडल और सुरक्षा का परीक्षण करने के लिए METR की टीम को आंतरिक पहुंच प्रदान करता है।

    METR के 6 कर्मचारियों को Anthropic में आंतरिक पहुँच मिली है। वे बिना वीटो के मूल्यांकन प्रकाशित कर सकते हैं, लेकिन Anthropic अभी भी यह निर्धारित करता है कि समझौतों के तहत संवेदनशील विवरणों को हटाने की आवश्यकता है।

    पढ़ने में 7 मिनट Anthropic, स्वतंत्र मूल्यांककों पर अद्यतन

  11. खबरें

    Claude ने ECDSA पैरामीटर की उत्पत्ति को समझाने में मदद की, बिना एन्क्रिप्शन को तोड़े।

    Anthropic के अनुसार, एक आंतरिक शोध मॉडल ने क्रिप्टोग्राफिक वक्रों के पैरामीटर की उत्पत्ति का पता लगाया। यह जोर देता है कि कोई भी एन्क्रिप्शन टूटा नहीं था और कुछ सवाल खुले हुए हैं।

    पढ़ने में 7 मिनट Anthropic, वक्र पैरामीटर की उत्पत्ति

  12. इज़राइल में AI

    Pluto Security ने AI कार्यस्थलों की सुरक्षा के लिए कुल 42 मिलियन डॉलर की फंडिंग घोषित की

    इज़राइली कंपनी ने 13 अक्टूबर को सार्वजनिक शुरुआत की घोषणा की। उसका लक्ष्य पूरा काम रोके बिना AI टूल की कार्रवाइयों को नियंत्रित करना है।

    पढ़ने में 6 मिनट Pluto Security

इज़राइल में साइबर सुरक्षा

  1. इज़राइल में AI

    Bay ने AI एजेंट की कार्रवाई पहले जांचने के लिए 50 मिलियन डॉलर की फंडिंग घोषित की

    कुल रकम में 13 मिलियन डॉलर का सीड और 37 मिलियन डॉलर का सीरीज़ A दौर है। सिस्टम कार्रवाई को काम के संदर्भ में जांचकर अनुमति देता है, रोकता है या मानवीय मंजूरी मांगता है।

    पढ़ने में 6 मिनट Bay की घोषणा: फंडिंग और कंपनी

  2. इज़राइल में AI

    Vanta ने इज़राइली Pillar Security को खरीदने का समझौता किया, 2027 में AI एजेंट नियंत्रण की योजना

    Calcalist ने सौदा करीब 150 मिलियन डॉलर का बताया है। Vanta जनवरी 2027 में निगरानी और गर्मियों में कार्रवाई रोकने की सुविधाएं लाना चाहती है।

    पढ़ने में 6 मिनट Vanta: अधिग्रहण समझौता और योजना

  3. इज़राइल में AI

    Sentra ने AI एजेंटों की डेटा पहुंच सुरक्षित करने के लिए 150 मिलियन डॉलर जुटाए

    इज़राइल में स्थापित कंपनी Capital One Ventures की अगुवाई वाले निवेश से डेटा और अनुमतियों की सुरक्षा बढ़ाएगी, एजेंट के काम शुरू करने से पहले।

    पढ़ने में 6 मिनट Sentra

  4. इज़राइल में AI

    इजराइली AIR ने AI एजेंट सुरक्षा के लिए 50 मिलियन डॉलर जुटाए

    कुछ हफ्तों के अंतर पर हुए दो सीड दौर ऐसी प्रणाली को वित्त देते हैं जो संगठन के एजेंट खोजती है, उनके टूल जांचती है और सुरक्षा मानदंड पूरे न करने वाले घटकों का उपयोग रोक सकती है।

    पढ़ने में 5 मिनट TechCrunch

  5. इज़राइल में AI

    Mave ने सुरक्षा AI एजेंटों के लिए 28 मिलियन डॉलर जुटाए

    Mave ने 28 मिलियन डॉलर की Series A जुटाई, जिससे कुल फंडिंग 34 मिलियन हुई। AI एजेंट पुराने सुरक्षा टूल जोड़ते हैं, कार्रवाई के नियम टीम तय करती है।

    पढ़ने में 5 मिनट Mave (कंपनी की घोषणा)

  6. इज़राइल में AI

    Pluto Security ने AI कार्यस्थलों की सुरक्षा के लिए कुल 42 मिलियन डॉलर की फंडिंग घोषित की

    इज़राइली कंपनी ने 13 अक्टूबर को सार्वजनिक शुरुआत की घोषणा की। उसका लक्ष्य पूरा काम रोके बिना AI टूल की कार्रवाइयों को नियंत्रित करना है।

    पढ़ने में 6 मिनट Pluto Security

ताज़ा अपडेट

  1. Claude Console

    Claude Console में API पहुंच के लिए IP अनुमति-सूची आई

  2. FlashProve

    Anthropic का FlashProve बताएगा किस मॉडल ने जवाब दिया, यह नहीं कि जवाब सही है

  3. GitHub Agentic Workflows

    GitHub Agentic Workflows सामान्य रूप से उपलब्ध, Markdown में लिखें ऑटोमेशन

  4. GitHub Copilot

    GitHub Copilot में बातचीत जुटाए बिना गतिविधि को उपयोगकर्ता से जोड़ना संभव

  5. ChatGPT Space

    ChatGPT Space लॉन्च: साझा पेज, साथ में स्पष्ट सीमाएं कि क्या दिखेगा

  6. GitHub Copilot

    GitHub Copilot को मिला स्थानीय अलगाव: हर प्रोजेक्ट में सुरक्षा चालू करनी होगी

  7. GitHub Copilot

    GitHub Copilot जुड़ा OpenTelemetry से: देखें एजेंट ने क्या किया

  8. Claude Tag

    Slack से निजी जानकारी तक पहुंचा Claude Tag: अनुमति आपकी ही रहती है

सुरक्षा गाइड

  1. गाइड

    AI एजेंट सुरक्षा टूल कैसे चुनें: व्यवसाय से जोड़ने से पहले विक्रेता से पूछने वाले सवाल

    खरीद की चेकलिस्ट में प्रमाणित कवरेज, परीक्षण, कार्रवाई रोकना, अनुमोदन, रिकॉर्ड और कुल लागत देखें। केवल प्रेजेंटेशन या सामान्य सुरक्षा स्कोर पर्याप्त नहीं है।

    पढ़ने में 7 मिनट

  2. गाइड

    व्यवसाय से AI एजेंट जोड़ने से पहले: अनुमति, टूल और वापसी की जांच

    एजेंट की पहुंच उसके काम से तय होनी चाहिए। अतिरिक्त अनुमतियां, बिना जांच वाले ऐड-ऑन, कार्रवाई वापस लेने की सीमा और संपर्क रोकने का तरीका जांचें।

    पढ़ने में 5 मिनट

  3. गाइड

    AI धोखाधड़ी से बचाव: परिवार और छोटे कारोबार की गाइड

    परिचित आवाज़ पहचान का प्रमाण नहीं। अनुरोध जाँचें, खाते सुरक्षित करें, गलती के बाद सही कदम उठाएँ और इज़राइल में साइबर घटना की रिपोर्ट 119 पर करें।

    पढ़ने में 10 मिनट

  4. गाइड

    Microsoft 365 Copilot क्या देख सकता है और पुरानी अनुमतियां नई समस्या क्यों बनती हैं

    समस्याग्रस्त जानकारी सामने लाने के लिए Copilot को अनुमति तोड़ने की जरूरत नहीं। कभी इतना ही काफी है कि अनुमति पहले से बहुत व्यापक थी।

    पढ़ने में 4 मिनट