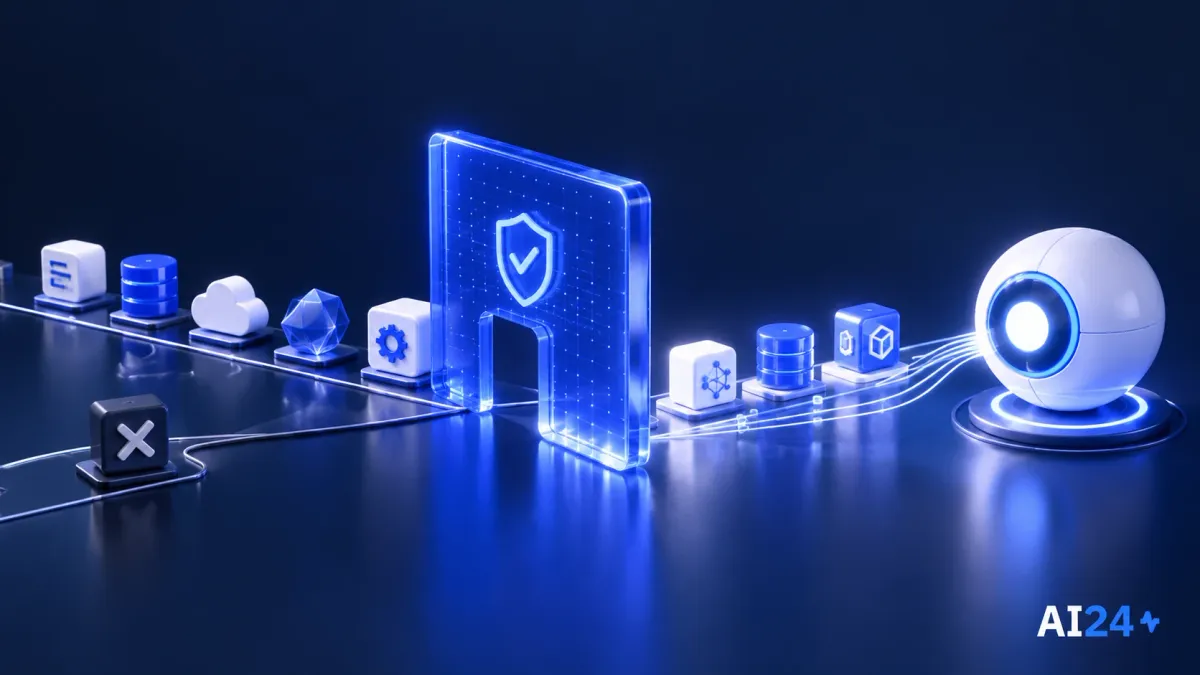
كشفت AIR، شركة أمن وكلاء AI الإسرائيلية، عن نشاطها بتمويل إجمالي قدره 50 مليون دولار في جولتين أوليتين أغلقتا خلال أسابيع من بعضهما. وبحسب تقرير TechCrunch المنشور في 1 سبتمبر 2026، قادت Sequoia الجولة الأولى بقيمة 10 ملايين دولار، وقادت Greenoaks الثانية بقيمة 40 مليون دولار. تركز الشركة على سؤال عملي: ما الأدوات التي يستخدمها الوكلاء داخل المؤسسات، ومن يفحصها أثناء العمل؟
المؤسسان هما يائير سابان، الرئيس التنفيذي، ونيف هوفمان، مدير التكنولوجيا. كلاهما من خريجي الوحدة 8200 الإسرائيلية، حيث عملا في الأمن السيبراني الهجومي. يهدف المنتج إلى اكتشاف الوكلاء ومراجعة Skills والأدوات ومكونات الأطراف الخارجية باستمرار، ومنع التفاعل مع ما لا يستوفي معايير الأمن. هذا وصف لما تقدمه الشركة، لا ضمان بحماية الوكيل من كل خطأ ممكن.
جولتان وصندوقان قائدان
يتكون المبلغ من صفقتين: 10 ملايين دولار بقيادة Sequoia، ثم 40 مليون دولار بقيادة Greenoaks. يقول TechCrunch إنهما أغلقتا خلال أسابيع. ينبغي الاحتفاظ بهذا الهيكل وعدم تقديم التمويل كله كصفقة واحدة. كما لا يحدد المبلغ قيمة الشركة أو شروط كل صندوق، إذ لا تتضمن الأرقام المطروحة هذه التفاصيل.
من المستثمرين الآخرين المذكورين Swish وNetz، ومستثمرون أفراد منهم زاك فرانكل، رئيس Cognition؛ وينون كوستيكا، الشريك المؤسس لـWiz؛ وأوفير إيرليخ، الشريك المؤسس لـEon؛ وآن نويبرغر؛ وعومر آدم؛ وVarun Anand، الشريك المؤسس لـClay. تحدد القائمة المشاركين في التمويل، ولا تثبت أداء المنصة أو أن الشركات المرتبطة بهم عملاء لدى AIR.
تتضح الصلة الإسرائيلية من هوية المؤسسين وخبرتهما. لكن فهم المنتج يتطلب الانتقال من التمويل إلى نقطة التحكم التي يستهدفها. فالسؤال لا يقتصر على من بنى الوكيل أو النموذج الذي يشغله، بل يشمل المكونات التي يحملها والمصادر التي يستخدمها وكيف تحدد المؤسسة ما يجوز أن يتفاعل معه أثناء العمل.
أولا، معرفة الوكلاء العاملين
المرحلة الأولى في وصف المنصة هي اكتشاف الوكلاء النشطين داخل المؤسسة. وهي أساس متابعة أدواتهم. إذا أرادت المؤسسة وضع سياسة لمكون، فعليها معرفة أين يستخدم وأي الوكلاء يعتمدون عليه. لذا يشكل الحصر والفحص جزأين مرتبطين من صورة الاستخدام، وليس مهمتين منفصلتين تماما.
فوق الحصر تأتي المراجعة المستمرة لـSkills والأدوات والمكونات الخارجية. عمليا، تضيف Skill تعليمات أو قدرة إلى سير عمل الوكيل. والاسم بحد ذاته ليس موافقة أمنية. حتى عندما يناسب المكون المهمة، يبقى السؤال عن استيفائه سياسة المؤسسة. تقدم AIR مراجعة البيئة المحيطة بالوكيل باستمرار كجزء أساسي من منتجها.
وهذا يميز معرفة وجود المكون عن السماح باستخدامه. توفر قائمة الوكلاء الرؤية، لكنها لا تقرر وحدها إن كان يجب تنفيذ إجراء. يربط وصف AIR تلك الرؤية بطبقة إنفاذ. وبذلك تستطيع المؤسسة معرفة الاعتماد على مكون وفرض شروط قبل أن يتفاعل الوكيل معه.
الإنفاذ عند تنفيذ الإجراء
بحسب TechCrunch، تستطيع طبقة AIR اعتراض إجراءات مثل تحميل Skill أو جلب محتوى من الويب. وتفحص الإجراءات والمكونات ذات الصلة مقابل قائمة سماح تحافظ عليها، ويمكنها حظر التفاعل المخالف لمعاييرها. التركيز على المراجعة أثناء العمل، لا على عرض قائمة بعد انتهاء المهمة فقط.
ترسم قائمة السماح حدودا بين ما يستوفي الشروط وما لا يسمح به. لكن كلمة "معتمد" لا تشرح ما فحص. ينبغي للمؤسسة أن تسأل عن نطاق المعايير وإعادة التقييم وما يحدث عند الحظر. هذه أسئلة عميل محتمل، لا ادعاءات بأن المنتج يوفر بالفعل إجابة محددة عن كل منها.
والحظر لا يضمن نجاح المهمة كاملة. فقد يستخدم الوكيل مكونات معتمدة فقط وينتج جوابا يحتاج إلى مراجعة مهنية. وقد يوقف الحظر عملية يحتاج شخص إلى تقرير كيفية استئنافها. لذلك يجب فصل أمن المكونات والتفاعلات عن صحة النتيجة التجارية. إنهما طبقتان من المسؤولية والرقابة، لا تلغي إحداهما الأخرى.
سوق إضافات مفحوصة وحدود الاعتماد
تشغل AIR أيضا سوقا لإضافات خضعت للفحص. تكمل الفكرة طبقة الإنفاذ: إلى جانب إيقاف العناصر غير المطابقة، توفر مكانا للعثور على مكونات مراجعة. لكن فحص إضافة لا يساوي ملاءمتها لكل مهمة. وهي لا تحتاج بالضرورة إلى جميع أذوناتها في كل استخدام؛ وعلى المؤسسة تعريف حدود المهمة نفسها.
للمديرين والفرق التقنية، يبرز التمويل فئة محددة: تأمين الأدوات والمصادر التي يقابلها الوكيل خلال عمله. يمكن تقييم الملاءمة بسيناريو محدد، كتحميل مكون أو الوصول إلى محتوى، لمعرفة ما تراه المنصة وما تفحصه وكيف تحظر. هذا أساس عملي أكثر من الاعتماد على مبلغ التمويل وحده.
تمنح الجولتان AIR مبلغ 50 مليون دولار، لكن سؤال المنتج أصغر وأكثر وضوحا: قبل استخدام الوكيل أداة أخرى، هل فحصها أحد، وهل تستطيع المؤسسة إيقاف استخدامها؟ هنا تلتقي زيادة قدرة الوكلاء على العمل بحاجة الشركات إلى التحكم. تتمثل الفكرة في الرقابة المستمرة على هذا اللقاء، لا في إضافة مكون AI آخر فحسب. عند تقييم المورد، اطلبوا التفريق بين مكون لا تعرفه المنصة وآخر فحصته وحظرته. تختلف المعلومات المتاحة للمؤسسة في الحالتين، وينبغي أن يوضح الشرح للمسؤول ما يحتاج إلى استيضاح قبل استئناف العمل.