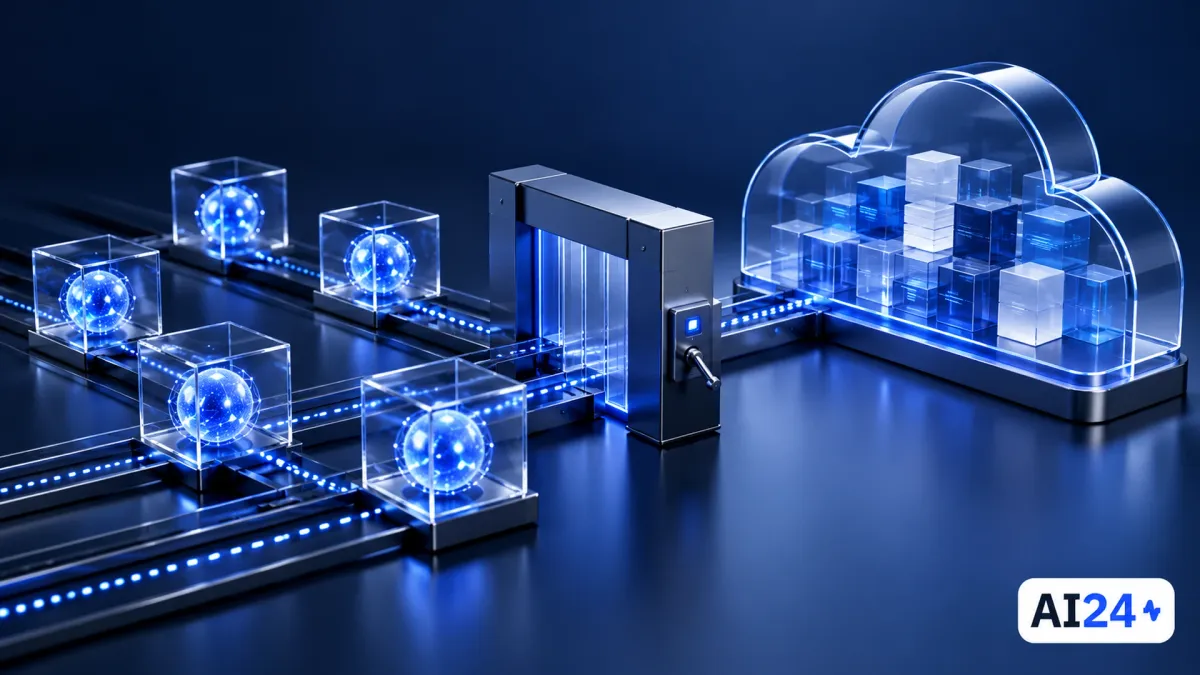
NanoCo הישראלית מפתחת שכבות אבטחה, ממשל ושליטה סביב סוכני בינה מלאכותית שפועלים בשם עובדים. בדיווח שפורסם ב-The Jerusalem Post ב-28 באוקטובר 2026 תיארה החברה גישה שמשלבת בידוד של הסוכן עם שער חיצוני לאישור פעולות. המטרה היא לאפשר למערכת לבצע עבודה בתוך הארגון, בלי להעניק לה גישה בלתי מוגבלת לכל המידע והכלים של העובד.
את החברה הקימו האחים Gavriel Cohen, המנכ"ל ומוביל פיתוח המוצר, ו-Lazar Cohen, האחראי על הפעילות המסחרית. מאחוריה סבב Seed של 12 מיליון דולר בהובלת Valley Capital Partners, בהשתתפות Docker, Vercel ו-monday.com. הסבב פורסם כבר במאי 2026. הדיווח מאוקטובר מוסיף פרטים על הגישה למוצר ועל השימוש בו, ואינו מעיד כשלעצמו על סבב חדש.
הסוכן יכול להכין, האדם מחליט מה יוצא
לפי NanoCo, סוכן ארגוני צריך להיות מסוגל לעבוד עם דואר, יומנים, מערכות לניהול קשרי לקוחות, מערכות שירות ומאגרי קוד. אלה אינם רק מקורות למידע כללי. פעולה בכלים כאלה יכולה להשפיע על לקוח, על מסמך פנימי או על תקשורת שנשלחת בשם עובד. לכן השאלה אינה מסתיימת באיכות התשובה שהמודל מסוגל לנסח.
באתר החברה מתואר מנגנון שבו הסוכן יכול להכין טיוטות ולבצע עבודת הכנה, בעוד פעולות רגישות מחייבות אישור אנושי בהתאם למדיניות הארגון. בדוגמה של שליחת הודעה, ההפרדה היא בין הכנת התוכן לבין הרשאה לשלוח אותו. זהו הבדל תפעולי: טיוטה שנוצרה אינה שקולה להודעה שכבר נמסרה לנמען, גם אם שתיהן מתחילות מאותה בקשה של המשתמש.
בדיווח של The Jerusalem Post מתואר שער שנמצא מחוץ לסביבת הסוכן. בקשות כגון גישה למידע או שליחת תקשורת עוברות דרכו, ואדם יכול לאשר או לדחות אותן. המיקום החיצוני חשוב לתכנון: ההחלטה על הרשאה אינה נשארת רק בידי המערכת שמנסה לבצע את המשימה. החברה מציגה זאת כשכבת בקרה סביב יכולות הסוכן, ולא כבקשה ממנו להתנהג בזהירות.
מה מוסיף הבידוד של NanoClaw
NanoClaw היא הפלטפורמה הפתוחה של החברה. מאגר הקוד שלה מתאר סוכנים שפועלים בקונטיינרים נפרדים של Linux, עם בידוד של מערכת הקבצים. הרעיון הוא להגדיר גבול בין סביבת העבודה של הסוכן לבין משאבים אחרים. גבול כזה שונה מהוראה בשיחה שאומרת למודל לא לפתוח קובץ מסוים: הוא חלק מסביבת ההרצה שבה מתבצעת הפעולה.
הבידוד ושער האישור מטפלים בשאלות שונות. הבידוד קובע אילו משאבים נמצאים בהישג ידה של סביבת הסוכן; השער מטפל בבקשות שחוצות את הגבול ודורשות הרשאה. אפשר להבין את המבנה כשילוב של מקום עבודה מוגדר עם כללים למעבר ממנו החוצה. עצם קיומו של אחד הרכיבים אינו מתאר לבדו את מדיניות הגישה של הארגון כולו.
NanoCo אומרת כי הסוכן פועל ללא פרטי גישה בתוכו, וכי פעולות רגישות מתועדות תחת מדיניות שהארגון שולט בה. אלה מאפיינים שהחברה מציגה כחלק מתכנון המוצר. הם אינם הבטחה שכל פריסה בטוחה באותה מידה: הרשאות הכלים, המידע שמחובר למערכת והאופן שבו אנשים מאשרים בקשות נשארים חלק מההפעלה בפועל.
מהקוד הפתוח לענן של הלקוח
ההצעה המסחרית של NanoCo מיועדת לפריסה בתוך חשבון הענן של הלקוח, ב-AWS, ב-GCP או ב-Azure, לפי אתר החברה. היא מציגה זאת כדרך לשלב הקשר אישי של עובדים עם בקרת גישה וממשל מרכזיים. עבור ארגון, ההבדל בין עוזר שאדם מפעיל לעצמו לבין מערכת שמופצת לצוותים כולל גם את השאלה מי מנהל את ההרשאות לאורך זמן.
החברה מתארת עוזר שפועל בתוך סביבת העבודה הקיימת, למשל Slack או Teams, ולומד את ההקשר של העובד. היכולת לצבור הקשר עשויה להפוך משימות חוזרות לנוחות יותר, אך היא גם הופכת את השליטה במידע שנשמר ובשימוש בו לחלק מהותי מהמוצר. NanoCo אומרת שהידע שנבנה נמצא בבעלות המשתמש ובשליטתו.
אין להסיק מפריסה בענן הלקוח שכל שירות מחובר וכל נתיב מידע זהים בכל התקנה. מערכות דואר, מודלים וכלי עבודה עשויים להיות רכיבים נפרדים בתוך זרימת העבודה. תיאור הפריסה מסביר היכן המערכת הארגונית יכולה לפעול; הוא אינו מחליף הגדרה של החיבורים ושל ההרשאות בכל ארגון. באתר החברה מוצעת גישה מוקדמת, ולא מוצג מחירון אחיד לציבור.
סבב של 12 מיליון דולר, עם ציר זמן ברור
סבב ה-Seed בהובלת Valley Capital Partners הופיע בדיווח של CTech ב-20 במאי 2026, לצד השתתפות Docker, Vercel ו-monday.com. גם הדיווח מאוקטובר מזכיר את סכום הגיוס ואת המשקיעים האלה. חשוב לשמור על רצף האירועים: חזרה על אותו סכום בדיווח מאוחר אינה בסיס לחיבור שני סבבים או להצגת סכום גיוס מצטבר כפול.
לפי התיאור שמסר Lazar Cohen ל-The Jerusalem Post, הרעיון צמח מעבודה קודמת של האחים עם אוטומציה וסוכנים, ומהחשש לחבר אותם למידע עסקי רגיש ללא בקרות מספקות. זה מסביר את המיקוד של החברה בשכבת ההפעלה וההרשאות סביב הסוכן. המוצר אינו מוצג כמודל שפה חדש, אלא כתשתית שמארגנת כיצד סוכנים מקבלים גישה ופועלים.
העניין בקוד הפתוח הוא חלק מהרקע העסקי. הדיווח מאוקטובר מציין יותר מ-30,000 כוכבים למיזם ב-GitHub. כוכבים מבטאים עניין של משתמשי הפלטפורמה, ולא מספר לקוחות משלמים או פריסות פעילות בארגונים. גם השתתפות חברות טכנולוגיה בסבב אינה מלמדת כשלעצמה שכל אחת מהן פרסה את המוצר לכל עובדיה.
גבול ההרשאה הופך לחלק מהמוצר
ככל שסוכן מקבל יותר כלים, התועלת האפשרית שלו והיקף הפעולות שהוא יכול לבצע גדלים יחד. מערכת שמסכמת מידע בלבד שונה ממערכת שמסוגלת לקרוא רשומות, להכין הודעה ולהעביר אותה החוצה. NanoCo מנסה לחבר בין שתי הדרישות האלה: עבודה שימושית עבור העובד, ויכולת של הארגון להחליט אילו פעולות מותר לבצע ובאילו תנאים.
ההבחנה המעשית היא בין איכות החשיבה של הסוכן לבין הסמכות שניתנה לו. מודל יכול להציע פעולה נכונה בלי להיות מוסמך לבצע אותה, או לטעות במשימה שנראית פשוטה. בידוד, אישור אנושי ותיעוד אינם משפרים בהכרח את כל תשובות המודל, אבל הם מגדירים את המסגרת שבה תשובות כאלה יכולות להפוך לפעולות בשם הארגון.