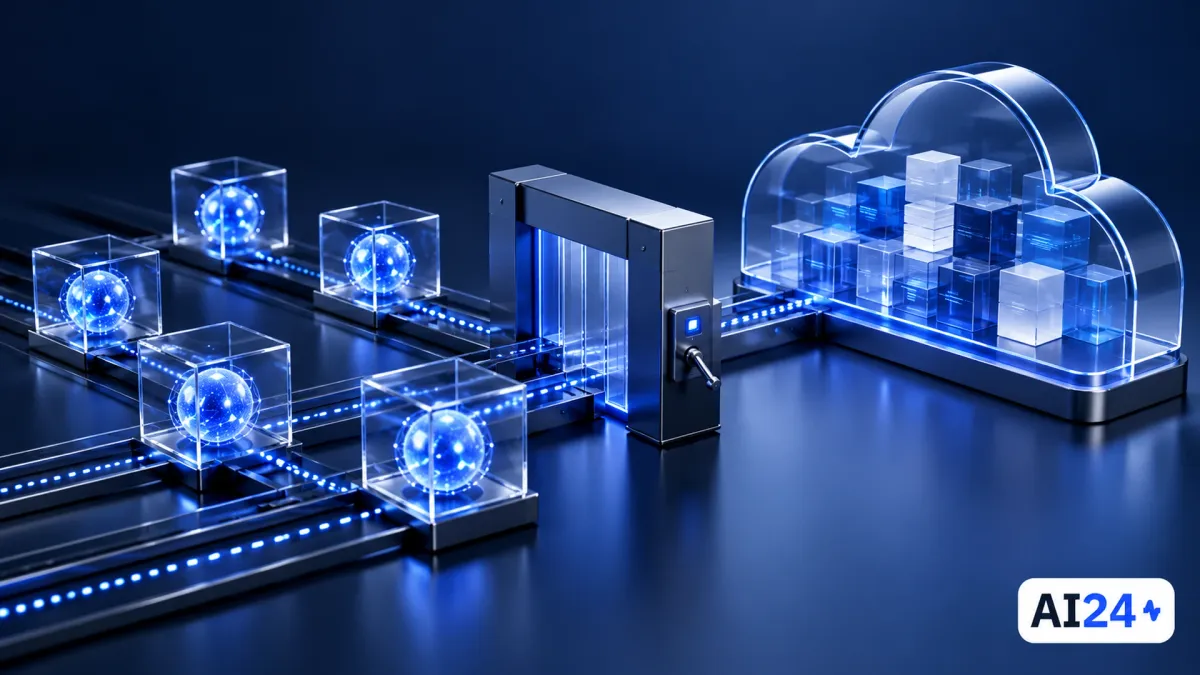
इजरायल की NanoCo कर्मचारियों की ओर से काम करने वाले AI एजेंटों के लिए सुरक्षा, प्रशासन और नियंत्रण परतें बना रही है। The Jerusalem Post की 28 अक्टूबर 2026 की रिपोर्ट में कंपनी ने अलग एजेंट वातावरण और बाहरी अनुमोदन द्वार का संयोजन बताया। उद्देश्य कर्मचारी के सभी डेटा और टूल का असीमित अधिकार दिए बिना संगठन का काम कराना है।
कंपनी के संस्थापक भाई Gavriel Cohen, CEO और उत्पाद विकास प्रमुख, तथा Lazar Cohen, वाणिज्यिक संचालन प्रमुख हैं। इसके पीछे Valley Capital Partners के नेतृत्व में 12 मिलियन डॉलर का सीड दौर है, जिसमें Docker, Vercel और monday.com शामिल हैं। यह मई 2026 में ही प्रकाशित हुआ था। अक्टूबर की रिपोर्ट उत्पाद और उपयोग का विवरण बढ़ाती है, नया दौर साबित नहीं करती।
एजेंट तैयार करता है, भेजने का निर्णय इंसान का
NanoCo के अनुसार उद्यम एजेंट को ईमेल, कैलेंडर, CRM, सेवा प्रणालियों और कोड रिपॉजिटरी से काम करना चाहिए। ये सिर्फ सामान्य जानकारी के स्रोत नहीं हैं। कार्रवाई ग्राहक, अंदरूनी दस्तावेज या कर्मचारी के नाम भेजे संदेश को प्रभावित कर सकती है। सवाल उत्तर की गुणवत्ता से आगे जाता है।
वेबसाइट ऐसे एजेंट बताती है जो मसौदे और शुरुआती काम तैयार करते हैं, जबकि संवेदनशील कार्रवाई को संगठन की नीति के अनुसार मानव मंजूरी चाहिए। संदेश लिखना और भेजने की अनुमति अलग संचालन हैं। एक ही अनुरोध से शुरू होने पर भी मसौदा पहुंच चुके संदेश के बराबर नहीं है।
The Jerusalem Post एजेंट वातावरण से बाहर एक गेटवे बताता है। जानकारी लेने या संदेश भेजने के अनुरोध उसमें जाते हैं, जिन्हें इंसान स्वीकार या अस्वीकार करता है। बाहरी स्थान के कारण अनुमति का निर्णय केवल कार्य करने वाले सिस्टम पर नहीं रहता। NanoCo इसे नियंत्रण परत बताती है, सिर्फ सावधानी बरतने का निर्देश नहीं।
NanoClaw का अलगाव क्या जोड़ता है
NanoClaw कंपनी का खुला स्रोत मंच है। उसके रिपॉजिटरी विवरण में अलग Linux कंटेनर और फाइल सिस्टम अलगाव वाले एजेंट हैं। इससे एजेंट के कार्यस्थल और अन्य संसाधनों में सीमा बनती है। यह चैट में किसी फाइल को न खोलने को कहने से अलग है: सीमा वास्तविक निष्पादन वातावरण का हिस्सा है।
अलगाव और अनुमोदन द्वार अलग सवाल हल करते हैं। पहला उपलब्ध संसाधन तय करता है; दूसरा सीमा पार जाने वाले, अनुमति मांगने वाले अनुरोध संभालता है। यह तय कार्यस्थल और बाहर जाने के नियमों का संयोजन है। अकेला कोई घटक संगठन की पूरी पहुंच नीति नहीं बताता।
NanoCo कहती है कि एजेंट के अंदर लॉगिन संबंधी प्रमाण नहीं होते और संवेदनशील कार्रवाइयां संगठन की नीतियों के तहत दर्ज होती हैं। ये कंपनी द्वारा बताए डिजाइन गुण हैं, हर तैनाती में समान सुरक्षा की गारंटी नहीं। टूल अनुमति, जुड़े डेटा और लोगों के अनुमोदन का तरीका महत्वपूर्ण रहता है।
खुले स्रोत से ग्राहक के क्लाउड तक
वेबसाइट के अनुसार व्यावसायिक संस्करण ग्राहक के AWS, GCP या Azure खाते में चल सकता है। यह व्यक्तिगत संदर्भ को केंद्रीय पहुंच नियंत्रण और प्रशासन से जोड़ता है। निजी सहायक से टीम प्रणाली तक बढ़ने पर यह भी तय करना पड़ता है कि समय के साथ अनुमतियां कौन संभालेगा।
कंपनी Slack या Teams जैसे वर्तमान कार्यस्थलों में कर्मचारी का संदर्भ सीखने वाला सहायक बताती है। जमा संदर्भ नियमित काम आसान कर सकता है, लेकिन संग्रहीत जानकारी और उसके उपयोग का नियंत्रण उत्पाद का जरूरी हिस्सा बनता है। NanoCo के अनुसार बनी जानकारी उपयोगकर्ता की संपत्ति और नियंत्रण में रहती है।
ग्राहक के क्लाउड में तैनाती का अर्थ हर इंस्टॉलेशन में सभी सेवाओं और डेटा मार्गों का समान होना नहीं। ईमेल, मॉडल और टूल अलग घटक हो सकते हैं। तैनाती स्थान कनेक्शन और अनुमतियों की परिभाषा का विकल्प नहीं। वेबसाइट शुरुआती पहुंच देती है, कोई एक सार्वजनिक मूल्य सूची नहीं।
12 मिलियन डॉलर के दौर की स्पष्ट समयरेखा
CTech ने Valley Capital Partners के नेतृत्व वाला दौर 20 मई 2026 को प्रकाशित किया था, जिसमें Docker, Vercel और monday.com शामिल थे। अक्टूबर की रिपोर्ट वही रकम और निवेशक दोहराती है। इससे दो दौर जोड़ना या कुल निवेश दोगुना बताना उचित नहीं होता।
Lazar Cohen ने The Jerusalem Post को बताया कि विचार भाइयों के पहले के स्वचालन और एजेंट काम तथा पर्याप्त नियंत्रण के बिना संवेदनशील डेटा जोड़ने की चिंता से आया। इससे संचालन और अनुमति पर जोर समझ आता है। उत्पाद पहुंच और कार्रवाई व्यवस्थित करने वाली संरचना है, नया भाषा मॉडल नहीं।
खुले स्रोत में रुचि कारोबारी पृष्ठभूमि का हिस्सा है। अक्टूबर की रिपोर्ट GitHub पर 30,000 से अधिक स्टार बताती है। ये रुचि दिखाते हैं, भुगतान करने वाले ग्राहक या सक्रिय उद्यम तैनाती नहीं। किसी तकनीकी कंपनी का निवेश सभी कर्मचारियों में उत्पाद लागू करने का प्रमाण भी नहीं है।
अनुमति की सीमा उत्पाद का हिस्सा बनती है
टूल बढ़ने पर एजेंट की उपयोगिता और कार्रवाई का दायरा दोनों बढ़ते हैं। जानकारी का सार देना, रिकॉर्ड पढ़कर संदेश तैयार करने और बाहर भेजने से अलग है। NanoCo उपयोगी काम को संगठन के इस अधिकार से जोड़ना चाहती है कि कौन सी कार्रवाई किन शर्तों पर हो सकती है।
व्यावहारिक अंतर सोच की गुणवत्ता और मिले अधिकार में है। मॉडल सही कार्रवाई सुझा सकता है पर उसे करने का अधिकार न हो, या आसान काम में गलती करे। अलगाव, मानव मंजूरी और रिकॉर्ड हर उत्तर बेहतर नहीं बनाते, लेकिन तय करते हैं कि उत्तर संगठन की ओर से कार्रवाई कैसे बनेंगे।